随着数字经济的蓬勃发展,互联网数据服务已成为企业核心竞争力的重要组成部分。数据泄露、滥用等问题频发,监管力度不断加强,互联网企业面临着日益严峻的数据安全与隐私保护合规挑战。如何构建有效的合规体系,成为企业可持续发展的关键。
一、互联网数据服务面临的主要合规要求
当前,我国已形成以《网络安全法》《数据安全法》《个人信息保护法》为核心的数据合规法律框架,并配套出台了《数据出境安全评估办法》《个人信息出境标准合同办法》等细则。对于互联网数据服务企业,合规要求主要集中在以下几个方面:
- 数据分类分级管理:企业需对数据进行分类分级,识别重要数据和核心数据,并采取差异化的保护措施。
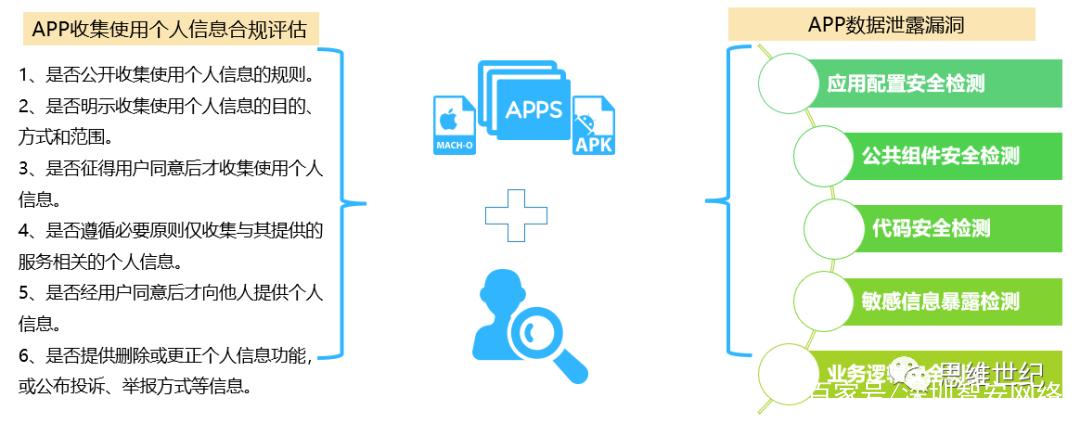
- 个人信息处理规则:遵循合法、正当、必要和诚信原则,明示处理目的、方式、范围,取得个人同意(除非法律另有规定),并保障个人的查阅、复制、更正、删除等权利。
- 数据出境合规:向境外提供数据需通过安全评估、订立标准合同或进行认证,并履行告知义务。
- 数据安全事件应对:建立数据安全事件应急预案,发生泄露、篡改、丢失时及时采取补救措施并按规定报告。
二、互联网数据服务企业的合规应对策略
(一)建立数据合规治理架构
企业应设立专门的数据保护负责人(DPO)或数据合规委员会,明确各部门职责,将合规要求嵌入产品设计、开发、运营全流程。定期开展合规审计与风险评估,确保各项措施有效落地。
(二)实施数据分类分级与全生命周期管理
根据数据敏感程度和影响范围,制定分类分级标准,对数据进行标识和目录管理。在采集、传输、存储、使用、共享、销毁等环节,采取加密、脱敏、访问控制、审计日志等技术手段,确保数据安全。
(三)完善个人信息保护机制
在收集个人信息时,通过清晰易懂的隐私政策告知用户,并获取有效同意;提供便捷的撤回同意、注销账号、投诉举报渠道。对于敏感个人信息,应取得单独同意,并进行必要性评估。
(四)规范数据出境活动
梳理数据出境场景,判断是否属于安全评估或标准合同适用范围。对于需要申报评估的,提前准备材料并配合监管;对于可采用标准合同的,与境外接收方签订合同并向省级网信部门备案。
(五)加强数据安全技术防护
部署数据防泄漏(DLP)、数据库审计、堡垒机、态势感知等安全产品,建立纵深防御体系。定期开展渗透测试和漏洞扫描,及时修复安全隐患。利用隐私计算、联邦学习等技术,在保障安全的前提下促进数据流通利用。
(六)建立应急响应与培训机制
制定数据安全事件应急预案,定期组织演练,确保事件发生时能快速响应、止损和报告。面向全员开展数据安全与隐私保护培训,提升员工合规意识,尤其对研发、运营、市场等关键岗位加强考核。
(七)关注行业动态与监管要求
互联网数据服务模式创新快,监管政策也在不断完善。企业应持续跟踪立法动态和监管执法案例,及时调整合规策略。加入行业自律组织,参与标准制定,争取政策指导。
三、
数据安全与隐私保护合规已成为互联网企业生存发展的底线。互联网数据服务企业应当变被动为主动,将合规要求转化为竞争优势,通过健全治理架构、完善制度流程、强化技术防护、培育合规文化,构建全方位的数据合规体系。只有这样,才能在保护用户权益的充分释放数据价值,实现高质量发展。